

01 Lösung · Souveräne Cloud
Souveräne Cloud: ein Anbieter aus Deutschland für Beratung, Umzug und Betrieb
Ein Server in Frankfurt ist noch keine Souveränität. Entscheidend ist, wer rechtlich Zugriff nehmen kann, wer die Plattform betreibt und ob Sie Ihre Architektur ohne fremde Zustimmung ändern können. Wir bestimmen mit Ihnen den Stand, bauen Ihre souveräne Cloud schrittweise auf offene Standards um und betreiben sie danach rund um die Uhr.
 Erstgespräch buchen
- Leistungsmodell
- Consulting, Transition und Operation aus einer Hand: ein Vertrag, ein Team, eine Verantwortung.
- Rechenzentren
- Deutschland, ISO-27001-zertifiziert. Oder Ihr eigenes: den Stack bringen wir mit.
- Plattform
- Proxmox, KVM oder Kubernetes auf Debian. Alles Open Source, nichts Proprietäres.
- Exit-Versprechen
- Ihre Konfigurationen liegen als Git-Repositories bei Ihnen. Kein Lock-in, auch nicht zu uns.
02 Ausgangslage
Der Server steht in Deutschland. Der Nachweis fehlt trotzdem.
Drei Sätze, die in Erstgesprächen fast wörtlich so fallen.
„Unsere Daten liegen doch in der EU."
Das beantwortet die Frage nach dem Speicherort, nicht die nach der Rechtshoheit. Der US CLOUD Act greift unter bestimmten Voraussetzungen bei US-Unternehmen, unabhängig davon, ob der Server in Frankfurt, Dublin oder Virginia steht.
„Wir hängen an einem Anbieter."
Proprietäre Dienste und eigene APIs: Je tiefer die Integration, desto teurer wird der Weg hinaus. Und desto kleiner der Verhandlungsspielraum bei der nächsten Konditionsänderung.
„Beratung, Umbau und Betrieb liegen bei drei Firmen."
Beratungshaus, Systemintegrator und Betreiber. An jedem Übergang verschiebt sich die Verantwortung, und mit ihr die Frage, wer im Zweifel Zugriff hat.
Keiner dieser Sätze ist ein Versagen. Sie sind das normale Ergebnis davon, dass Souveränität lange eine Architekturpräferenz war und seit dem NIS2-Umsetzungsgesetz eine Nachweispflicht ist.
03 Die Lösung
Eine souveräne Cloud wird nicht gekauft. Sie wird gebaut und gehalten.
Sechs Bausteine, die zusammen den ganzen Lebenszyklus abdecken: von der Standortbestimmung bis zu den Nachweisen, die im laufenden Betrieb entstehen.
Standortbestimmung auf drei Ebenen
Wir sehen uns Standort, Zugriffs- und Rechtslage sowie Betrieb und Architektur getrennt an. Ergebnis ist eine Aussage darüber, an welcher der drei Stellen bei Ihnen der größte Handlungsdruck liegt, nicht ein Gesamturteil „souverän" oder „nicht souverän".
Stack-Bewertung und Souveränitäts-Roadmap
Jede Kernkomponente wird auf ihre Ersetzbarkeit geprüft: Wie lange würde ein Wechsel dauern, was würde er kosten. Daraus entsteht eine Reihenfolge mit Aufwand und Risiko je Schritt.
Offene Standards statt proprietärer Layer
Proxmox oder KVM für klassische Virtualisierung, Kubernetes nach CNCF-Standard wo es trägt, Storage und Datenbanken auf offenen Standards. Kein proprietäres Betriebssystem, keine Eigenbau-Orchestrierung.
Migration nach Geschäftskritikalität
Weniger kritische Systeme zuerst, Kernsysteme mit höherer Sorgfalt und Testabdeckung. Jeder Dienst hat einen Rückfallweg, und es gibt keinen Stichtag, an dem alles gleichzeitig kippt.
Betrieb mit Nachweisdokumentation
24/7 mit Rufbereitschaft, Monitoring und Alerting, Patch- und Eskalationsmanagement. Zugriffskontrolle, Konfigurationsstand und getesteter Wiederanlauf werden dabei laufend dokumentiert, statt vor einer Prüfung rekonstruiert zu werden.
Exit-Fähigkeit als Prüfkriterium
Ihre Konfigurationen liegen als Git-Repositories bei Ihnen, der Stack ist Open Source und CNCF-nah. Jeder kompetente Dienstleister kann ihn übernehmen, und wer verstehen will, was wir tun, bekommt es erklärt.
04 So läuft es ab
Consulting, Transition, Operation: ein Vertrag statt drei Zuständigkeiten
Die drei Phasen sind einzeln buchbar. Der Punkt des Angebots ist, dass sie es nicht sein müssen.
Phase 01
Consulting
Standortbestimmung und Stack-Bewertung entlang aller drei Ebenen. Sie bekommen einen Report mit dem tatsächlichen Stand und eine Souveränitäts-Roadmap, die die nächsten 12 bis 24 Monate abdeckt. Danach entscheiden Sie, ob überhaupt etwas umgestellt wird.
Phase 02
Transition
Schrittweise Migration in eine offene Architektur, ohne neue Anbieterbindung. Wir arbeiten in fünf Schritten: Analyse, Zielbild, Testumgebung, Migration, Betrieb. An jedem Übergang gibt es ein Go/No-Go, und bis zur Migration läuft Ihr Bestand unangetastet weiter.
Phase 03
Operation
Laufender souveräner Betrieb, 24/7 mit Rufbereitschaft. Die Nachweise entstehen im Betrieb und nicht als eigenes Compliance-Projekt. Ihre Konfigurationen bleiben bei Ihnen, der Vertrag bleibt kündbar.
Wer am Ende betreibt, plant anders. Wir bauen nichts, das wir danach selbst nicht betreiben wollten.
05 Belege
Drei Projekte, in denen der Weg aus der fremden Cloud schon gegangen wurde
Ausgewählt, weil sie drei verschiedene Ausgangslagen zeigen: raus aus AWS, raus aus Azure, eigene Infrastruktur unter Lastspitzen.
 Textbroker Selbst gebaute AWS-Umgebung mit über 50 Services, dann verließen Systemarchitekt, Plattform-Manager und die DevOps-Leute das Unternehmen. Nach dem Umzug: 75 Prozent weniger Plattform- und Servicekosten bei unveränderter Verfügbarkeit. Debian · Percona · MariaDB · GitLab · Docker
 Innotech Die Anwendung lief in Azure, mit Performance-Problemen und einer Kostenkurve, die nur nach oben zeigte. Zwei Monate vom ersten Spatenstich bis zur neuen Produktivumgebung auf Private Cloud, danach 24/7 mit Patch- und Eskalationsmanagement. Proxmox · Debian · HAProxy · PostgreSQL · Redis
 Aerosoft Eigene dedizierte Infrastruktur, aber brutale Lastspitzen bei Produkt-Launches und am Black Friday. Verfügbarkeit dauerhaft über 99,9 Prozent, der komplette Stack aus einer Hand. Proxmox · HAProxy · Apache2 · Percona · Redis
06 Zum Weiterlesen und Prüfen
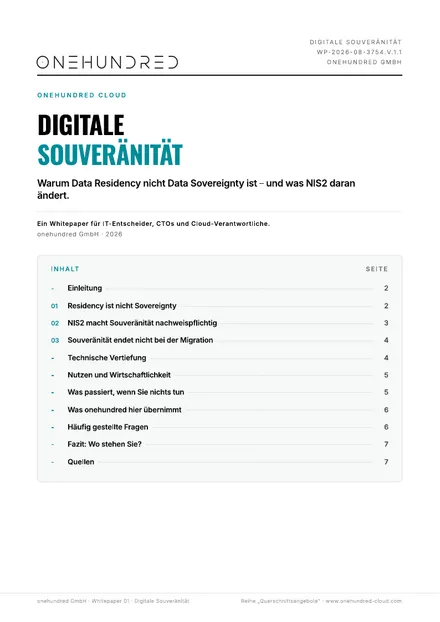
Kostenloses Whitepaper · 8 Seiten
Digitale Souveränität
Von Andreas Hankel, CTO onehundred. Download gegen E-Mail-Adresse, ohne Vertriebsanruf.
Kostenloses Tool
Fällt Ihr Unternehmen unter NIS2?
Rund 29.500 Unternehmen stehen seit dem 6. Dezember 2025 unter BSI-Aufsicht, vorher etwa 4.500. Der NIS2-Check geht die Kriterien aus § 28 BSIG durch: Sonderfälle, Sektor, Größe. Bis zu neun Fragen, ohne Anmeldung.
07 Ehrlich gesagt
Vier Einwände, die in fast jedem Erstgespräch kommen
„Souveränität heißt doch, raus aus der Cloud."
Nicht notwendigerweise. Es heißt, dass Ihre Architektur Sie nicht an einen einzelnen Anbieter bindet. Das kann Public Cloud, Private Cloud, Edge oder eigenes Rechenzentrum in jeder sinnvollen Kombination umfassen. Die Frage ist nicht, wo etwas läuft, sondern ob Sie es ohne fremde Zustimmung woanders hinbewegen könnten.
„Unsere Daten liegen in der EU, das reicht uns."
Das ist eine Antwort auf die Standortfrage, nicht auf die Rechtsfrage. Data Residency beschreibt, wo gespeichert wird, Data Sovereignty, wer rechtlich Zugriff nehmen kann. Wer beides gleichsetzt, hat bei einer Prüfung eine Lücke, die sich nicht kurzfristig schließen lässt.
„Wir können nicht alles auf einmal umstellen."
Sollen Sie auch nicht. Die Transition ist bewusst schrittweise angelegt und richtet sich nach Geschäftskritikalität: weniger kritische Systeme zuerst, Kernsysteme später mit höherer Testabdeckung. Nach jeder Phase gibt es ein Go/No-Go, an dem Sie aussteigen können, ohne dass etwas Produktives umgestellt wurde.
„Dann sind wir eben von Ihnen abhängig statt vom Hyperscaler."
Nur wenn wir Sie auf eine eigene Plattform zögen. Tun wir nicht. Der Stack ist Open Source und CNCF-nah, Ihre Konfigurationen liegen als Git-Repositories bei Ihnen. Der Preis dafür: Wir müssen Sie jeden Monat neu überzeugen. Genau so ist es gedacht.
08 Fasttrack-Analyse
Ein Gespräch, in dem Sie erfahren, wo Sie tatsächlich stehen
Im Team sitzen Leute, die selbst CTO waren. Sagen Sie uns, welche der drei Ebenen Sie am meisten beschäftigt: Standort, Zugriff oder Betrieb. Sie bekommen eine Einschätzung, ob Ihr Setup ein Problem hat und wo es sitzt. Wir sagen regelmäßig, dass jemand nichts ändern muss.
15 Minuten · kein Vertriebstermin · Termin direkt im Kalender
09 Häufige Fragen
Was Cloud-Verantwortliche uns dazu fragen
Was ist digitale Souveränität in der IT-Infrastruktur?
Wie werden wir unabhängig von Hyperscalern?
Bekommen wir Beratung, Migration und Betrieb aus einer Hand?
Übernimmt onehundred auch die rechtliche NIS2-Bewertung?
Wo stehen die Server?
Ist onehundred ISO-27001-zertifiziert?
Was kostet ein Sovereignty Readiness Assessment?
Was, wenn wir in zwei Jahren wieder selbst betreiben wollen?
10 Wissen · NIS2 und digitale Souveränität
Zum Weiterlesen
Die Grundlagen zum Thema, ohne Angebot dazwischen.