

01 Lösung · NIS2-Resilienz
NIS2-Beratung, die beim Backup anfängt und im Betrieb endet
Seit dem 6. Dezember 2025 verlangt das NIS2-Umsetzungsgesetz einen Betrieb, der sich nachweislich wiederherstellen lässt. Unsere NIS2-Beratung deckt die technische Seite davon ab: Backup-Architektur, unveränderbare Kopien, geprobte Wiederanlaufverfahren und den Betrieb dazu. Die rechtliche Bewertung übernehmen wir nicht.
 Erstgespräch buchen
- In Kraft seit
- 6. Dezember 2025, ohne Übergangsfrist
- Unter BSI-Aufsicht
- rund 29.500 Unternehmen statt bisher etwa 4.500
- Bußgeldrahmen
- bis 10 Mio. € oder 2 % des weltweiten Jahresumsatzes
- Betrieb
- 24/7 mit Rufbereitschaft, Patch- und Eskalationsmanagement
02 Ausgangslage
Das Backup meldet seit Monaten grün und war nie im Ernstfall
Vier Punkte, die im Notfall gemeinsam versagen und im Audit einzeln auffallen.
Der vollständige Restore ist nie gelaufen
Die Sicherung läuft fehlerfrei, Einzeldateien kommen zurück. Ob sich daraus in der geforderten Zeit ein komplettes System wiederherstellen lässt, hat niemand geprüft. Der erste echte Test ist dann der Ernstfall.
RPO und RTO stehen nirgends
Ohne Zielwerte je Anwendung fehlt die Messlatte, für die Architektur wie für den Nachweis. Das Gesetz schreibt keine festen Werte vor, es verlangt Maßnahmen, die zum Risiko passen. Begründen müssen Sie sie selbst.
Alle Kopien hängen am selben Rechenzentrum
Der Backup-Server steht neben der Produktion und ist über dieselben Zugänge erreichbar. Ransomware nimmt beides mit. Ohne räumliche Trennung und unveränderbare Kopien reißt die Kette an einer Stelle.
Für das Audit fehlt die prüffähige Dokumentation
Vorhanden sind Screenshots und Erfahrungswissen einzelner Leute. Verlangt ist eine Dokumentation, die eine prüfende Stelle nachvollziehen kann: Verfahren, Zielwerte, Testprotokolle, Abweichungen.
Technisch sind das vier Baustellen, regulatorisch eine: § 30 Abs. 2 Nr. 3 BSIG verlangt Backup-Management, Wiederherstellung nach einem Notfall und Krisenmanagement, seit dem 6. Dezember 2025 und ohne Übergangsfrist.
03 Die Lösung
NIS2-Beratung, die mit der Bestandsaufnahme beginnt und beim geprobten Restore endet
Sechs Bausteine, ein Ansprechpartner. Alles davon ist Plattform- und Betriebsleistung. Wo die Grenze zur Rechtsberatung liegt, steht weiter unten.
Technisches Gap-Assessment
Wir gleichen Ihre heutige Backup- und Wiederanlauflage mit den technischen Mindestanforderungen ab: Backup-Management, Wiederherstellung nach einem Notfall, Krisenmanagement. Ergebnis ist eine Lückenliste, nach Risiko sortiert, mit Aufwand je Punkt.
RPO und RTO je Anwendung
Für jede Anwendung halten wir fest, wie viel Datenverlust und wie viel Ausfallzeit vertretbar sind. Erst danach geht es um Technik: Diese Zielwerte bestimmen die Architektur, nicht umgekehrt.
Georedundante Backup-Strecke
Kopien in einem zweiten deutschen Rechenzentrum, getrennt von der Produktion und mit eigenen Zugängen. Der Backup-Server ist kein Nachbar der Systeme, die er sichern soll. Die Rechenzentren sind ISO-27001-zertifiziert.
Unveränderbare und getrennte Kopien
Immutable Backup heißt: Für einen festgelegten Zeitraum kann niemand die Kopie ändern oder löschen, auch nicht mit administrativen Rechten. Dazu eine Kopie ohne ständige Netzverbindung. Das ist die 3-2-1-Backup-Regel in ihrer heutigen Form.
Dokumentierte Verfahren und erster Testlauf
Bevor der Betrieb übergeht, läuft ein Wiederanlauf einmal komplett durch, protokolliert und mit gemessenen Zeiten gegen die Zielwerte. Was dabei nicht hält, wird korrigiert.
Managed Backup und Disaster Recovery
Im Betrieb: turnusmäßige Restore-Tests, Überwachung, Patch- und Eskalationsmanagement rund um die Uhr, Protokolle in prüffähiger Form. Die Nachweise entstehen laufend statt in einem Projekt kurz vor dem Audit.
04 So läuft es ab
Drei Phasen, an jedem Übergang eine Go/No-Go-Entscheidung
Consulting, Transition und Operation aus einer Hand: ein Vertrag, ein Team, eine Verantwortung.
Phase 01
Consulting
Bestandsaufnahme der Sicherungs- und Wiederanlauflage, Zielwerte für RPO und RTO je Anwendung, Abgleich mit den technischen Pflichten. Ergebnis ist eine priorisierte Lückenliste, kein Foliensatz.
Phase 02
Transition
Aufbau der Backup- und DR-Strecke, georedundant und mit unveränderbaren Kopien. Dazu die Wiederherstellungsverfahren schriftlich und ein vollständiger Testlauf, bevor irgendetwas als fertig gilt.
Phase 03
Operation
Managed Backup und Disaster Recovery im 24/7-Betrieb, mit turnusmäßigen Restore-Tests, Rufbereitschaft und laufender Nachweisdokumentation. Die Konfigurationen liegen als Repositories bei Ihnen.
Wer die Plattform ohnehin wechselt, etwa weg von VMware oder zurück aus der Public Cloud, legt die Backup- und DR-Strecke im selben Zug richtig an.
05 Belege
Verfügbarkeit zeigt sich im Betrieb, nicht im Konzept
Drei Kunden, bei denen Wiederanlauf und Dauerbetrieb der eigentliche Auftrag waren.
 Aerosoft Simulationssoftware mit harten Lastspitzen zu Produkt-Launches und am Black Friday. Verfügbarkeit dauerhaft über 99,9 Prozent, der komplette Stack von Netzwerk über Virtualisierung bis Datenbank aus einer Hand. Proxmox · HAProxy · Percona · Redis
 GeoMobile Digitalisierungspartner für den ÖPNV, die gesamte Anwendung zog von virtuellen Maschinen auf Container um. Seit Jahren über 99,9 Prozent Verfügbarkeit bei kürzeren Deployment-Zyklen. Kubernetes · Traefik · Velero · CephFS · PostgreSQL
 Net Connection IT-Services und Enterprise-Content-Management, 55 Mitarbeitende. Durchgehender 24/7-Betrieb ohne eigenen Plattform-Engineer und ohne Systemarchitekten im Haus. Proxmox · MariaDB · Jenkins
06 Zum Weiterlesen und Prüfen
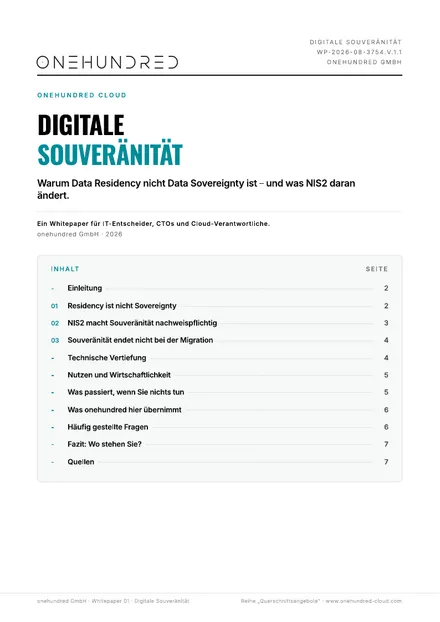
Kostenloses Whitepaper · 8 Seiten
Digitale Souveränität
Von Andreas Hankel, CTO onehundred. Download gegen E-Mail-Adresse, ohne Vertriebsanruf.
Kostenloses Tool
NIS2-Betroffenheits-Check
Vor der Technik steht die Ausgangsfrage: Fällt Ihr Unternehmen überhaupt unter das Gesetz? Der Check geht die Kriterien aus § 28 BSIG durch, Sonderfälle, Sektor nach Anlage 1 und 2, Einrichtungsart und Größe. Bis zu neun Fragen, rund drei Minuten, ohne Anmeldung. Das Ergebnis ist eine Ersteinschätzung mit Norm und Begründung, keine Rechtsberatung.
07 Ehrlich gesagt
Was Sie an dieser Stelle zu Recht fragen
„Wir haben doch längst ein Backup."
Vermutlich stimmt das. Die Frage ist nicht, ob gesichert wird, sondern wann zuletzt ein vollständiges System zurückgeholt wurde, wie lange das gedauert hat und wo das protokolliert ist. Meist liegt der letzte vollständige Restore länger zurück als gedacht.
„Macht ihr dann unsere NIS2-Compliance?"
Nein, und das ist Absicht. Wir verantworten die technische Umsetzung: Backup, Wiederanlauf, Betrieb und die Nachweise, die dabei entstehen. Die rechtliche Betroffenheitsprüfung, der Aufbau eines ISMS sowie Governance- und Meldeprozesse gehören nicht dazu. Dafür arbeiten wir mit spezialisierten Partnern.
„Dann hängen wir für die Wiederherstellung an euch."
Nur wenn wir Sie auf eine geschlossene Plattform zögen. Tun wir nicht. Der Stack ist Open Source und dokumentiert, die Konfigurationen liegen als Repositories bei Ihnen. Jeder kompetente Dienstleister kann den Betrieb übernehmen, und ein Wiederanlauf ohne Anbieterbindung gehört ohnehin zur Nachweisführung.
„Wir wissen noch nicht einmal, ob wir betroffen sind."
Dann fangen Sie mit dem Check an. Er ordnet Sektor, Einrichtungsart und Größe nach § 28 BSIG ein. Unabhängig vom Ergebnis gilt: Ein geprobter Wiederanlauf rechnet sich auch ohne Aufsicht, sobald ein Ausfall länger als einen Tag dauert.
08 Fasttrack-Analyse
Ein Gespräch, in dem die Lücken benannt werden
Dreißig Minuten, unverbindlich, mit jemandem, der Plattformen betreibt. Bringen Sie mit, was Sie heute sichern und wie lange ein Wiederanlauf dauern darf. Trägt Ihre Lage bereits, sagen wir das auch.
15 Minuten · kein Vertriebstermin · Termin direkt im Kalender
09 Häufige Fragen
Häufige Fragen zu Backup und Disaster Recovery unter NIS2
Was verlangt NIS2 beim Backup und Disaster Recovery?
Welche RPO- und RTO-Werte fordert NIS2?
Was bedeutet air-gapped oder immutable Backup?
Gilt die 3-2-1-Backup-Regel unter NIS2 noch?
Wie oft müssen Restore-Tests durchgeführt und dokumentiert werden?
Was ist Managed Backup und Disaster Recovery als Service?
Wie weisen wir die technische Umsetzung gegenüber einer Prüfung nach?
Übernimmt onehundred die rechtliche Betroffenheitsprüfung?
10 Wissen · NIS2 und digitale Souveränität
Zum Weiterlesen
Der Überblick über das Gesetz, die Souveränitätsfrage dahinter und die Absicherung des laufenden Betriebs.